Política de Segurança
Proteja o seu espaço Dedupely com regras de senha, autenticação em dois passos, limite de inatividade das sessões e lista de IPs permitidos.


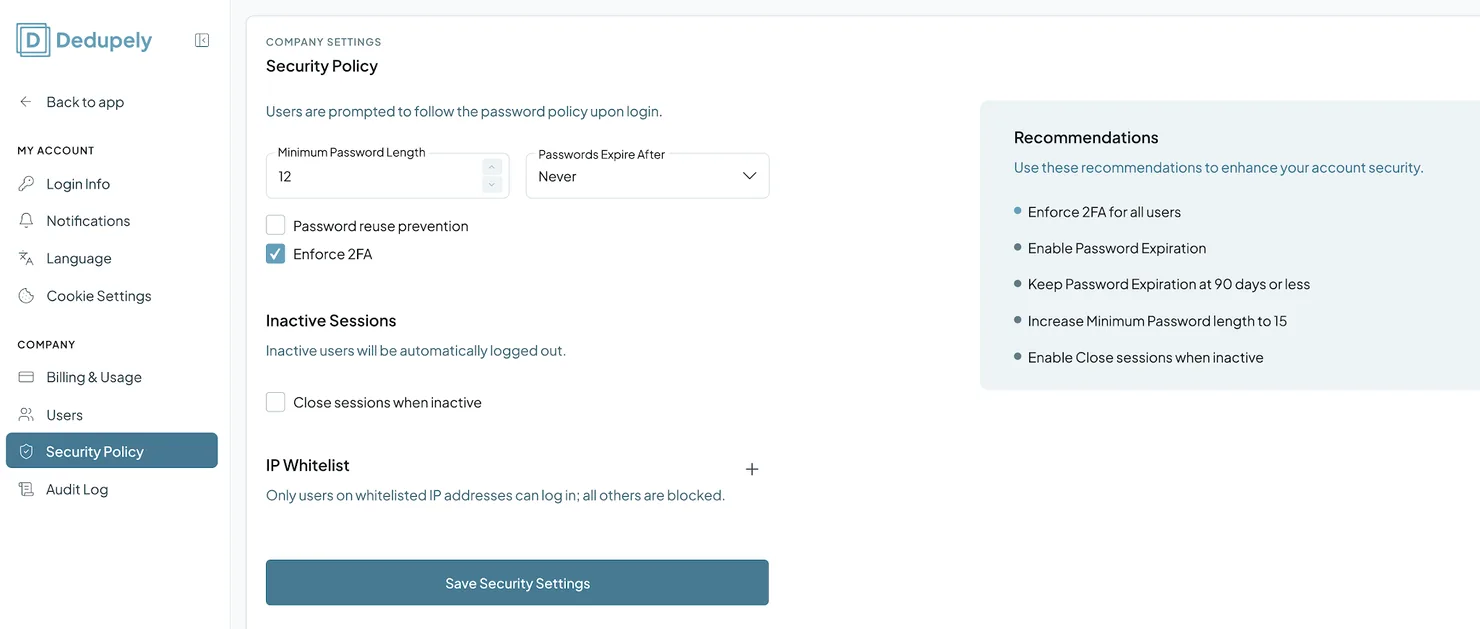
A Security Policy permite que os Admins definam como todos no workspace fazem login: força e validade da senha, autenticação de dois fatores (2FA) obrigatória, encerramento automático de sessão após inatividade, e quais endereços IP podem fazer login.
Vários CRMs conectados? Cada CRM conectado tem sua própria Security Policy, então configure-a em cada um. Veja Vários CRM numa conta do Dedupely.
Como abrir a Security Policy
- Clique no ícone do seu perfil no canto superior direito e selecione Company Settings.
- Selecione Política de Segurança no menu à esquerda.
Configurações padrão
- Comprimento mínimo da senha: 12 caracteres.
- Expiração de senhas: Nunca.
- 2FA: opcional, a não ser que um Admin a torne obrigatória.
Configurações que você pode alterar
Senhas e autenticação
Adicionado
- Comprimento mínimo da senha: a senha mais curta que os usuários podem definir.
- Passwords Expire After: faça as senhas expirarem a cada 30, 60, 90 ou 180 dias, ou Never.
- Prevenção de reutilização de senhas: impede os usuários de reutilizarem um número definido das suas senhas anteriores.
- Enforce 2FA: exija a autenticação de dois fatores em todos os logins.
Sessões inativas
- Close Sessions When Inactive: encerram a sessão dos usuários automaticamente após um período de inatividade, para que telas sem vigilância fiquem protegidas.
Lista de IPs permitidos
- Lista de IPs permitidos: só permite logins a partir de endereços IP estáticos específicos.
Configurações recomendadas
- Exija 2FA a todos os usuários.
- Ative a expiração de senhas, a 90 dias ou menos.
- Suba o comprimento mínimo da senha para 15.
- Ative Close Sessions When Inactive.
O que acontece a seguir
- A sua política aplica-se a todos no seu espaço de trabalho, Admins e Users.
- Se exigir 2FA, os usuários o configuram com um código de verificação enviado para o email.
Resolução de problemas
Não consigo abrir a Security Policy. Só os administradores. Peça a um administrador da sua conta.
Um colega não consegue fazer login desde que eu acrescentei uma lista de IPs permitidos. Provavelmente essa pessoa está fazendo login a partir de um endereço IP que não está na lista. Adicione o IP estático dela ou peça que faça login a partir de uma rede permitida.
Um colega é desconectado da sessão com frequência. Close Sessions When Inactive encerra a sessão das pessoas após um período de inatividade. Ajuste-o se for curto demais para a sua equipe.
Perguntas frequentes sobre Security Policy
- Quem pode mudar a Security Policy? Só os Admins.
- O 2FA é obrigatório? Não por padrão. Os Admins podem torná-la obrigatória com Exigir 2FA.
- Essas configurações também se aplicam aos Admins? Sim. Aplicam-se a todos no espaço de trabalho.
- Onde ativo a 2FA da minha própria conta? Em My Account → Dados de acesso.
A seguir
Audit Log Veja um registro de cada ação na sua conta, das mesclagens aos logins.Histórico de alterações
-
Expiração de senha
Quando a sua empresa define uma expiração de senha, os usuários cuja senha é mais antiga são enviados para a repor.
Ainda com dúvidas?
A nossa equipe ajuda em todos os planos e durante a avaliação gratuita, por chat, email ou Zoom.
- Precisa de ajuda? Falar com o suporte
- Dúvidas sobre os planos? Agende um Zoom com a equipe de vendas
- A ler isto com um modelo? Ler esta página em Markdown
- Quer dar a ele o site inteiro? Ler llms.txt



 Ou cadastre-se com o Google

 Usuário de HubSpot