Politica di sicurezza
Proteggi il tuo spazio Dedupely con regole per le password, autenticazione a due fattori, timeout delle sessioni e whitelist IP.


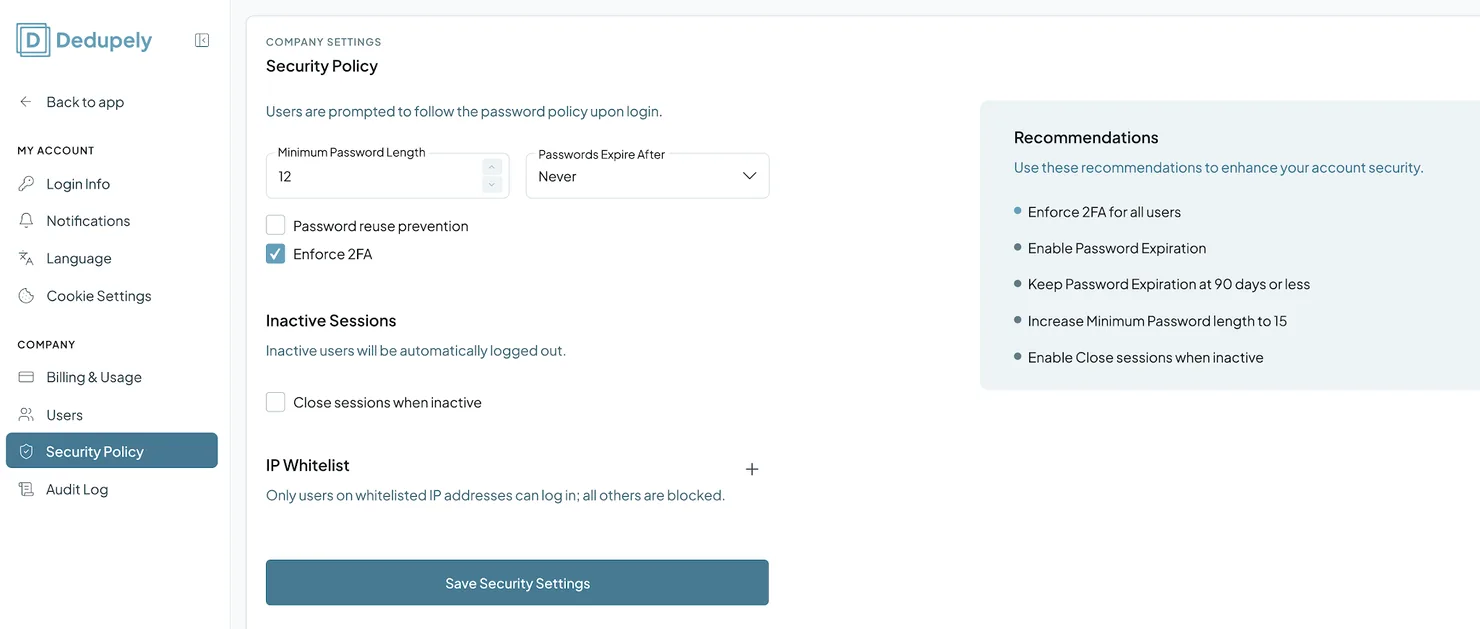
Security Policy permette agli Admin di decidere come accedono tutti nel workspace: robustezza e scadenza della password, autenticazione a due fattori (2FA) obbligatoria, disconnessione automatica dopo inattività e quali indirizzi IP possono accedere.
Più CRM collegati? Ogni CRM collegato ha la propria Security Policy, quindi configurala in ciascuno. Vedi Più CRM in un account Dedupely.
Come aprire Security Policy
- Fai clic sull'icona del profilo in alto a destra e seleziona Company Settings.
- Seleziona Politica di sicurezza nel menu a sinistra.
Impostazioni predefinite
- Lunghezza minima della password: 12 caratteri.
- Scadenza delle password: Mai.
- 2FA: facoltativo, a meno che un Admin non la renda obbligatoria.
Impostazioni che puoi cambiare
Password e autenticazione
Added
- Lunghezza minima della password: la password più corta che gli utenti possono impostare.
- Passwords Expire After: fai scadere le password ogni 30, 60, 90 o 180 giorni, o Never.
- Prevenzione del riutilizzo delle password: impedisci agli utenti di riutilizzare un numero fisso delle loro password precedenti.
- Enforce 2FA: richiede l'autenticazione a due fattori a ogni accesso.
Sessioni inattive
- Close Sessions When Inactive: disconnettono automaticamente gli utenti dopo un periodo di inattività, così gli schermi incustoditi restano protetti.
Whitelist IP
- Whitelist IP: consente l'accesso solo da specifici indirizzi IP statici.
Impostazioni consigliate
- Imponi la 2FA a tutti gli utenti.
- Attiva la scadenza delle password, a 90 giorni o meno.
- Porta la lunghezza minima della password a 15.
- Attiva Close Sessions When Inactive.
Cosa succede dopo
- La tua policy vale per tutti nel tuo spazio di lavoro, Admin e User.
- Se imponi la 2FA, gli utenti lo configurano con un codice di verifica inviato via email.
Risoluzione dei problemi
Non riesco ad aprire Security Policy. Solo gli amministratori. Chiedi a un amministratore del tuo account.
Un collega non riesce ad accedere da quando ho aggiunto una whitelist di IP. Probabilmente accede da un indirizzo IP che non è nell'elenco. Aggiungi il suo IP statico o chiedigli di accedere da una rete consentita.
Un collega viene disconnesso spesso. Close Sessions When Inactive disconnette le persone dopo un periodo di inattività. Regolalo se è troppo breve per il tuo team.
Domande frequenti sulla Security Policy
- Chi può cambiare la Security Policy? Solo gli Admin.
- Il 2FA è obbligatorio? Non per impostazione predefinita. Gli Admin possono renderla obbligatoria con Imponi la 2FA.
- Queste impostazioni valgono anche per gli Admin? Sì. Valgono per tutti nello spazio di lavoro.
- Dove attivo la 2FA per il mio account? In My Account → Dati di accesso.
Prossimo
Audit Log Vedi un registro di ogni azione nel tuo account, dalle unioni agli accessi.Storico dei cambiamenti
-
Scadenza password
Quando l'azienda imposta una scadenza della password, gli utenti la cui password è più vecchia vengono invitati a reimpostarla.
Ancora bloccato?
Il nostro team aiuta su ogni piano e durante la prova gratuita, via chat, email o Zoom.
- Ti serve aiuto? Contatta l'assistenza
- Domande sui piani? Prenota uno Zoom con il team vendite
- Stai leggendo con un modello? Leggi questa pagina in Markdown
- Vuoi dargli in pasto tutto il sito? Leggi llms.txt



 Oppure registrati con Google

 Utente HubSpot