 Dedupely Intelligence

Single Sign-On e Provisionamento
Permita que sua equipe entre com seu provedor de identidade e adicione ou remova pessoas automaticamente.


Com login único (SSO), sua equipe entra no Dedupely com o provedor de identidade da sua empresa, como Microsoft Entra, Google Workspace ou Okta. Com provisionamento de usuários (SCIM) ou sincronização com o Google Workspace, seu provedor de identidade adiciona, atualiza, desativa e remove pessoas no Dedupely conforme elas entram, mudam de papel ou saem. Login único e SCIM estão incluídos em todos os planos pagos.
Como abrir Login e provisionamento
- Clique no ícone do seu perfil no canto superior direito e selecione Company Settings.
- Selecione Login & provisionamento.
A página mostra quantos domínios você verificou e o status do login único e do provisionamento de usuários.
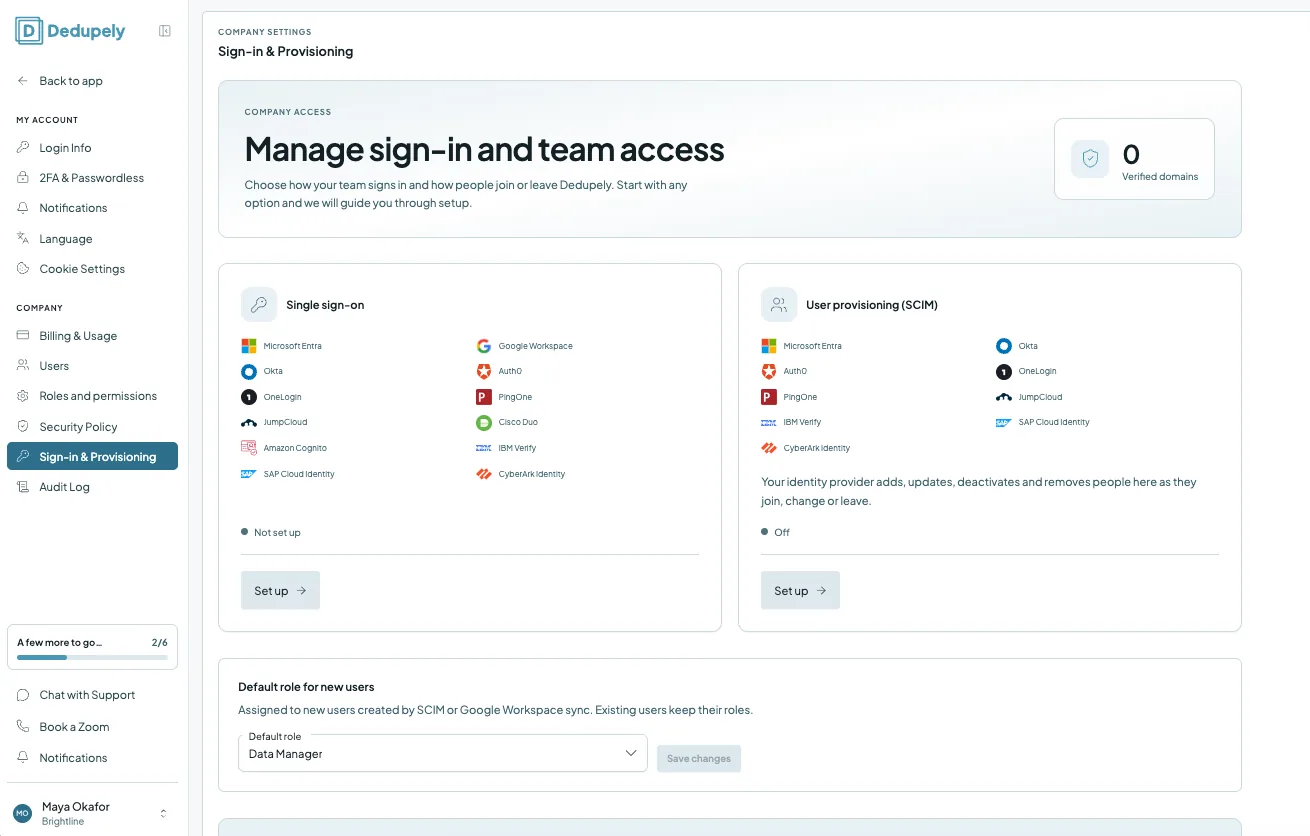
Provedores de identidade compatíveis
| Provedores | |
|---|---|
| Login único | Microsoft Entra, Google Workspace, Okta, Auth0, OneLogin, PingOne, JumpCloud, Cisco Duo, Amazon Cognito, IBM Verify, SAP Cloud Identity, CyberArk Identity |
| Provisionamento de usuários (SCIM) | Microsoft Entra, Okta, Auth0, OneLogin, PingOne, JumpCloud, IBM Verify, SAP Cloud Identity, CyberArk Identity |
Como configurar o login único
Adicionado
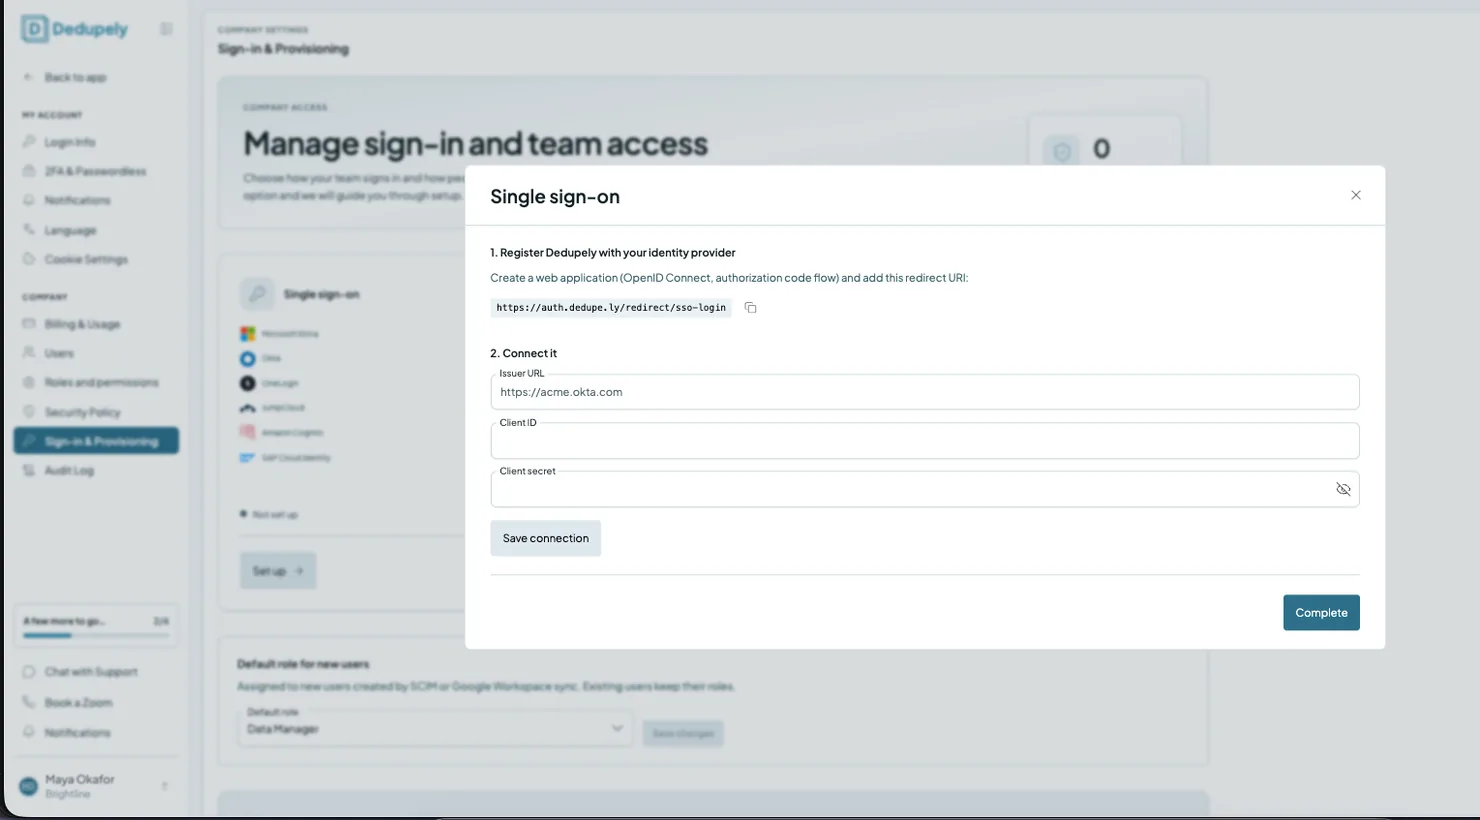
A configuração tem três etapas:
- Conecte seu provedor.
- No Login único card, clique Configurar.
- Registre o Dedupely no seu provedor de identidade: crie um aplicativo web (OpenID Connect, fluxo de código de autorização) e adicione este URI de redirecionamento: https://auth.dedupe.ly/redirect/sso-login. Use o botão de copiar ao lado dele.
- Conecte: insira o URL do emissor (por exemplo, https://acme.okta.com), o ID do cliente e a Segredo do cliente do seu provedor de identidade e clique em Salvar conexão.
- Clique em Concluído.
- Verifique seus domínios. Confirme os domínios da sua empresa com um registro DNS.
- Escolha como os membros permanecem sincronizados. Use SCIM ou a sincronização do Google Workspace para manter a lista da equipe atualizada, ou continue adicionando pessoas manualmente em Usuários.
Como configurar o provisionamento de usuários (SCIM)
- No Provisionamento de usuários (SCIM) card, clique Configurar.
- Siga as etapas para conectar seu provedor de identidade.
Quando estiver ativado, seu provedor de identidade adiciona, atualiza, desativa e remove pessoas no Dedupely conforme elas entram, mudam de função ou saem. Se você usa o Google Workspace, pode sincronizar seus membros a partir de Sincronização de diretório & provisionamento no Usuários página em vez disso.
Função padrão para novos usuários
Escolha a função que as pessoas recebem quando a sincronização via SCIM ou Google Workspace as cria no Dedupely. Selecione uma Perfil padrão e clique em Save changes. Usuários existentes mantêm suas funções. Você pode alterar as funções de qualquer pessoa depois em Usuários.
O que acontece a seguir
- Sua equipe faz login pelo seu provedor de identidade depois de configurar o login único (SSO).
- Pessoas que entram ou saem da sua empresa são adicionados ou removidos do Dedupely automaticamente, se você usar SCIM ou sincronização com Google Workspace.
- Novos usuários recebem a função padrão. Atribua outros papéis a qualquer momento. Veja Funções e permissões.
Resolução de problemas
Não vejo Login e provisionamento. Você precisa de acesso a Política de segurança e login. Peça a alguém que gerencie os papéis na sua conta.
Meu domínio ainda não foi verificado. Alterações de DNS podem levar algum tempo para se propagar. Verifique se o registro DNS corresponde exatamente e tente novamente mais tarde.
Um novo colega recebeu o acesso errado. Verifique Função padrão para novos usuários, e altere os papéis deles em Usuários.
Perguntas frequentes sobre login único e provisionamento
- Quais planos incluem login único (SSO) e SCIM? Todos os planos pagos, mensais ou anuais.
- Quais provedores de identidade posso usar? Veja a tabela acima. Microsoft Entra, Google Workspace e Okta estão entre eles.
- Do que preciso do meu provedor de identidade? Um aplicativo web configurado para OpenID Connect com o fluxo de código de autorização, usando o URI de redirecionamento do Dedupely, além do Issuer URL, do Client ID e do Client secret.
- Posso exigir login único (SSO)? Sim. Depois de configurado, você pode exigir que sua equipe faça login pelo seu provedor de identidade.
- Por que preciso verificar meu domínio? Comprova que sua empresa é dona do domínio de e-mail com o qual sua equipe faz login.
- Qual função recebem as pessoas adicionadas pelo SCIM? O perfil padrão que você escolher. Usuários existentes mantêm seus perfis.
- O SCIM remove pessoas que saem da empresa? Sim. O provedor de identidade desativa e remove usuários no Dedupely quando deixam a empresa.
A seguir
Histórico de alterações
-
Login único e provisionamento de usuários
Sua equipe pode entrar com seu provedor de identidade via OpenID Connect, e a sincronização por SCIM ou Google Workspace adiciona, atualiza e remove pessoas no Dedupely conforme entram ou saem.
Ainda com dúvidas?
A nossa equipe ajuda em todos os planos e durante a avaliação gratuita, por chat, email ou Zoom.
- Precisa de ajuda? Falar com o suporte
- Dúvidas sobre os planos? Agende um Zoom com a equipe de vendas
- A ler isto com um modelo? Ler esta página em Markdown
- Quer dar a ele o site inteiro? Ler llms.txt




 Ou cadastre-se com o Google

 HubSpot Marketplace