 Dedupely Intelligence

Single Sign-On und Provisionierung
Ihr Team meldet sich über Ihren Identity Provider an. Personen werden automatisch hinzugefügt und entfernt.


Mit Single Sign-On (SSO) meldet sich Ihr Team bei Dedupely über den Identitätsanbieter Ihres Unternehmens an, etwa Microsoft Entra, Google Workspace oder Okta. Mit User-Provisioning (SCIM) oder der Google-Workspace-Synchronisierung legt Ihr Identitätsanbieter Personen in Dedupely an, aktualisiert, deaktiviert und entfernt sie, wenn sie dazukommen, ihre Rolle wechseln oder das Unternehmen verlassen. Single Sign-On und SCIM sind in jedem kostenpflichtigen Tarif enthalten.
So öffnen Sie Anmeldung & Bereitstellung
- Klicken Sie oben rechts auf Ihr Profilsymbol und wählen Sie Company Settings.
- Wählen Sie Anmeldung & Provisioning.
Die Seite zeigt, wie viele Domains Sie verifiziert haben, sowie den Status von Single Sign-on und Benutzerbereitstellung.
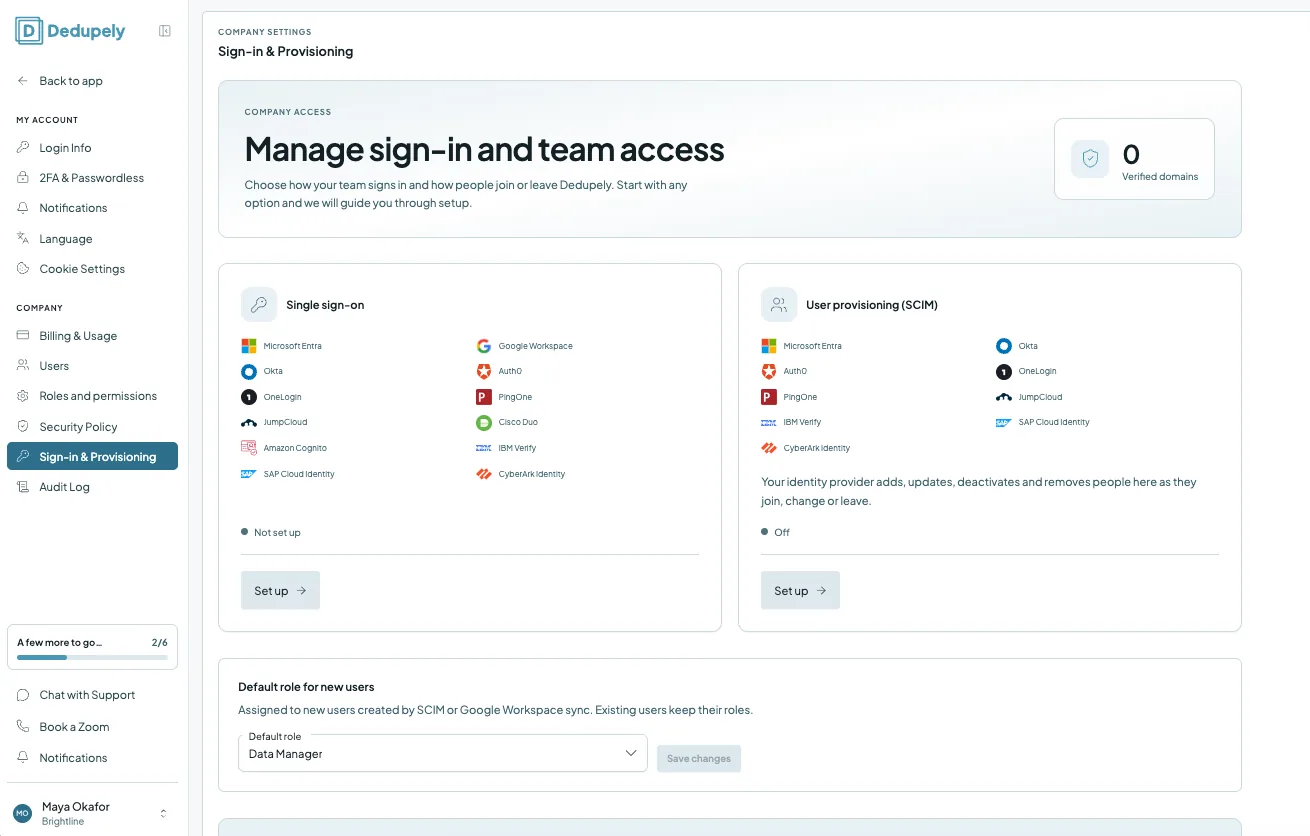
Unterstützte Identitätsanbieter
| Anbieter | |
|---|---|
| Single Sign-On | Microsoft Entra, Google Workspace, Okta, Auth0, OneLogin, PingOne, JumpCloud, Cisco Duo, Amazon Cognito, IBM Verify, SAP Cloud Identity, CyberArk Identity |
| Benutzerbereitstellung (SCIM) | Microsoft Entra, Okta, Auth0, OneLogin, PingOne, JumpCloud, IBM Verify, SAP Cloud Identity, CyberArk Identity |
So richten Sie Single Sign-On ein
Hinzugefügt
Die Einrichtung umfasst drei Schritte:
- Verbinden Sie Ihren Anbieter.
- Auf dem Single Sign-On Karte, auf Einrichten.
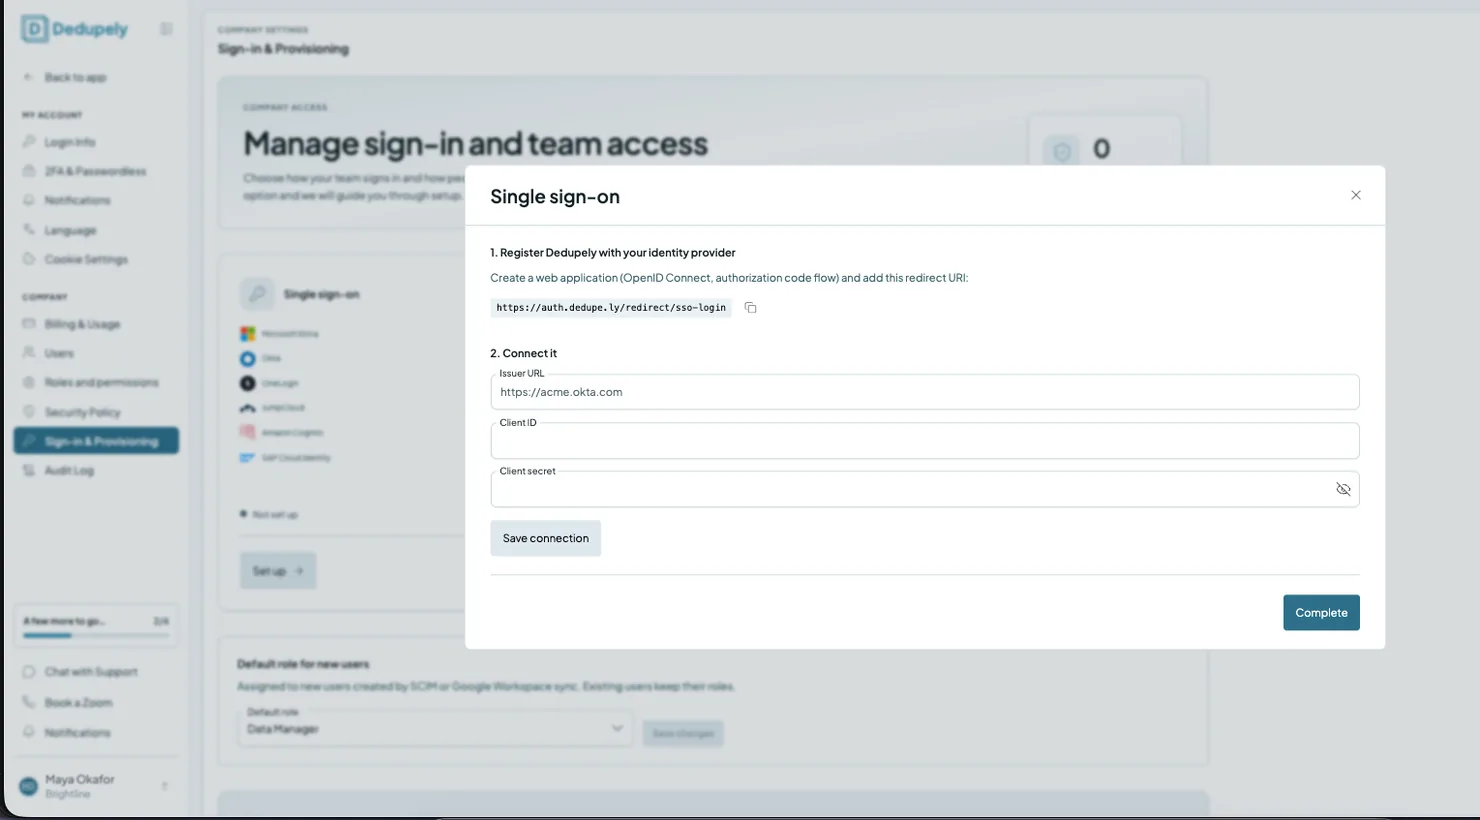
- Registrieren Sie Dedupely bei Ihrem Identity Provider: erstellen Sie eine Web-Anwendung (OpenID Connect, Authorization-Code-Flow) und fügen Sie diese Redirect-URI hinzu: https://auth.dedupe.ly/redirect/sso-login. Verwenden Sie dafür die Kopierschaltfläche daneben.
- Verbinden Sie es: Geben Sie die Issuer-URL (zum Beispiel https://acme.okta.com), die Client-ID und der Client-Secret über Ihren Identity Provider und klicken Sie auf Verbindung speichern.
- Klicken Sie auf Abgeschlossen.
- Verifizieren Sie Ihre Domains. Bestätigen Sie Ihre Unternehmensdomains mit einem DNS-Eintrag.
- Wählen Sie, wie Mitglieder synchron bleiben. Verwenden Sie SCIM oder die Synchronisierung mit Google Workspace, um Ihre Teamliste aktuell zu halten, oder fügen Sie Personen weiterhin von Hand hinzu in Benutzer.
So richten Sie die Benutzerbereitstellung (SCIM) ein
- Auf dem Benutzerbereitstellung (SCIM) Karte, auf Einrichten.
- Folgen Sie den Schritten, um Ihren Identity Provider zu verbinden.
Sobald das aktiviert ist, legt Ihr Identity Provider Personen in Dedupely an, aktualisiert, deaktiviert und entfernt sie, wenn sie beitreten, wechseln oder ausscheiden. Wenn Sie Google Workspace nutzen, können Sie Ihre Mitglieder synchronisieren aus Verzeichnissynchronisierung & Provisioning bei Benutzer stattdessen die Seite.
Standardrolle für neue Benutzer
Wählen Sie die Rolle, die Personen erhalten, wenn SCIM oder Google Workspace sie in Dedupely anlegt. Wählen Sie eine Standardrolle und klicken Sie auf Save changes. Bestehende Nutzer behalten ihre Rollen. Die Rollen aller Nutzer können Sie später unter Benutzer.
Wie es weitergeht
- Ihr Team meldet sich über Ihren Identitätsanbieter an sobald Single Sign-On eingerichtet ist.
- Personen, die in Ihr Unternehmen eintreten oder es verlassen werden automatisch zu Dedupely hinzugefügt oder daraus entfernt, wenn Sie SCIM oder die Google-Workspace-Synchronisierung nutzen.
- Neue Benutzer erhalten die Standardrolle. Sie können ihnen jederzeit andere Rollen zuweisen. Siehe Rollen und Berechtigungen.
Fehlerbehebung
Ich sehe Anmeldung & Bereitstellung nicht. Sie benötigen Zugriff auf Sicherheitsrichtlinie und Anmeldung. Bitten Sie jemanden, der Rollen in Ihrem Konto verwaltet.
Meine Domain ist noch nicht verifiziert. DNS-Änderungen können eine Weile brauchen, bis sie übernommen sind. Prüfen Sie, ob der DNS-Eintrag genau übereinstimmt, und versuchen Sie es später erneut.
Ein neues Teammitglied hat die falschen Zugriffsrechte erhalten. Prüfen Sie Standardrolle für neue Benutzer, und ändern Sie deren Rollen in Benutzer.
FAQ zu Single Sign-on und Provisioning
- Welche Tarife enthalten Single Sign-on und SCIM? Jeder kostenpflichtige Tarif, monatlich oder jährlich.
- Welche Identity Provider kann ich nutzen? Siehe Tabelle oben. Microsoft Entra, Google Workspace und Okta gehören dazu.
- Was benötige ich von meinem Identity Provider? Eine Webanwendung für OpenID Connect mit Authorization-Code-Flow, Redirect-URI von Dedupely, Issuer-URL, Client-ID und Client-Secret.
- Kann ich Single Sign-On verpflichtend machen? Ja. Nach der Einrichtung können Sie verlangen, dass sich Ihr Team über Ihren Identitätsanbieter anmeldet.
- Warum muss ich meine Domain verifizieren? Damit wird nachgewiesen, dass Ihrem Unternehmen die E-Mail-Domain gehört, mit der sich Ihr Team anmeldet.
- Welche Rolle erhalten Personen, die per SCIM hinzugefügt wurden? Die Standardrolle, die Sie wählen. Bestehende Benutzer behalten ihre Rollen.
- Entfernt SCIM Personen, die das Unternehmen verlassen? Ja. Ihr Identitätsanbieter deaktiviert sie in Dedupely und entfernt sie, wenn sie ausscheiden.
Als Nächstes
Changelog
-
Single Sign-on und Benutzerbereitstellung
Ihr Team meldet sich über OpenID Connect mit Ihrem Identity Provider an. SCIM oder die Google-Workspace-Synchronisierung legt Personen in Dedupely an, aktualisiert sie und entfernt sie beim Ein- und Austritt.
Kommen Sie nicht weiter?
Unser Team hilft in jedem Plan und während des kostenlosen Tests, per Chat, E-Mail oder Zoom.
- Brauchen Sie Hilfe? Support kontaktieren
- Fragen zu den Tarifen? Zoom-Termin mit dem Vertrieb buchen
- Lesen Sie das mit einem Modell? Diese Seite als Markdown lesen
- Die ganze Website übergeben? llms.txt lesen




 Oder mit Google registrieren

 HubSpot Marketplace