 Dedupely Intelligence

Inicio de sesión único y aprovisionamiento
Permite que tu equipo inicie sesión con tu proveedor de identidad y añada o elimine personas automáticamente.


Con el inicio de sesión único (SSO), tu equipo accede a Dedupely con el proveedor de identidad de tu empresa, como Microsoft Entra, Google Workspace u Okta. Con el aprovisionamiento de usuarios (SCIM) o la sincronización de Google Workspace, tu proveedor de identidad añade, actualiza, desactiva y elimina personas en Dedupely a medida que se incorporan, cambian de rol o se marchan. El inicio de sesión único y SCIM están incluidos en todos los planes de pago.
Cómo abrir Inicio de sesión y aprovisionamiento
- Haz clic en el icono de tu perfil arriba a la derecha y selecciona Company Settings.
- Selecciona Sign-in & Provisioning.
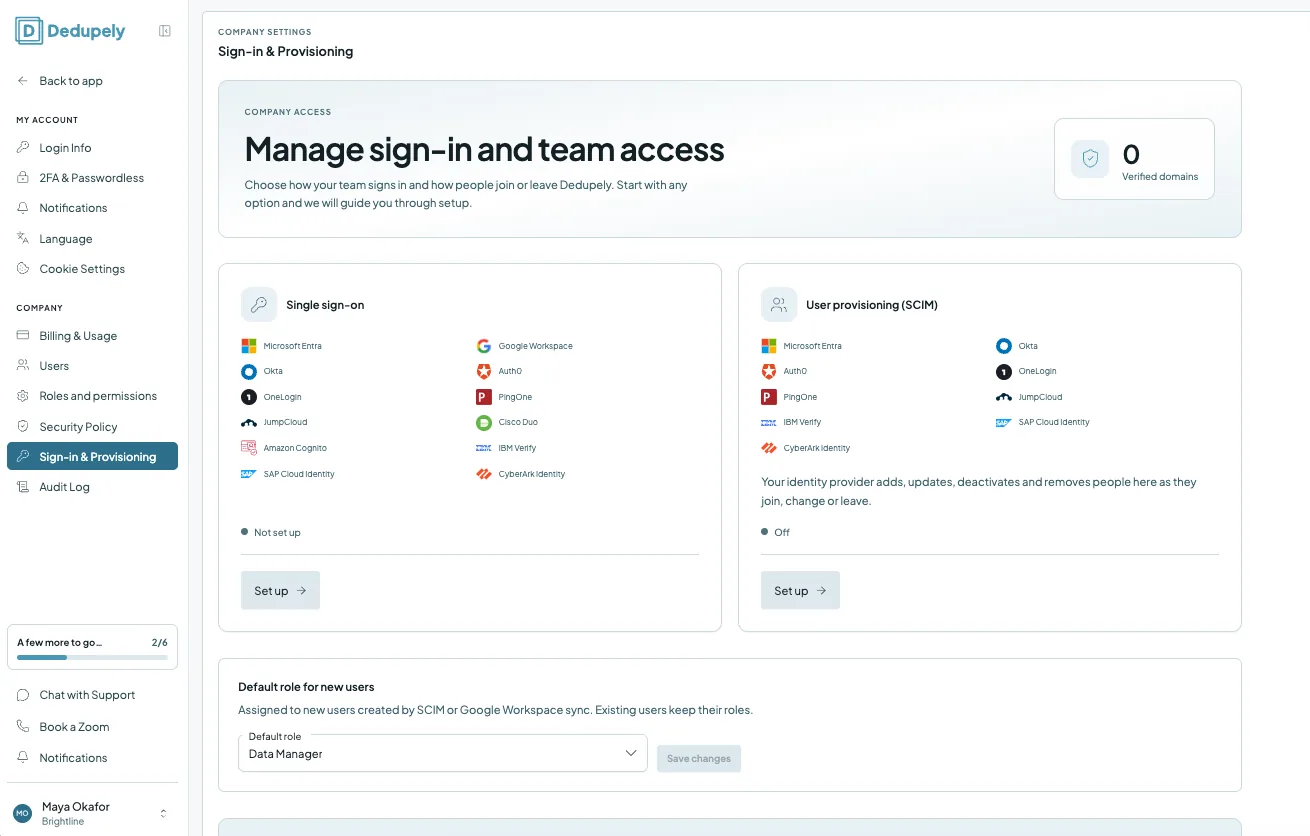
La página muestra cuántos dominios ha verificado y el estado del inicio de sesión único y del aprovisionamiento de usuarios.
Proveedores de identidad compatibles
| Proveedores | |
|---|---|
| Inicio de sesión único | Microsoft Entra, Google Workspace, Okta, Auth0, OneLogin, PingOne, JumpCloud, Cisco Duo, Amazon Cognito, IBM Verify, SAP Cloud Identity, CyberArk Identity |
| Aprovisionamiento de usuarios (SCIM) | Microsoft Entra, Okta, Auth0, OneLogin, PingOne, JumpCloud, IBM Verify, SAP Cloud Identity, CyberArk Identity |
Cómo configurar el inicio de sesión único
Añadido
La configuración tiene tres pasos:
- Conecte su proveedor.
- En la Inicio de sesión único tarjeta, haz clic Configurar.
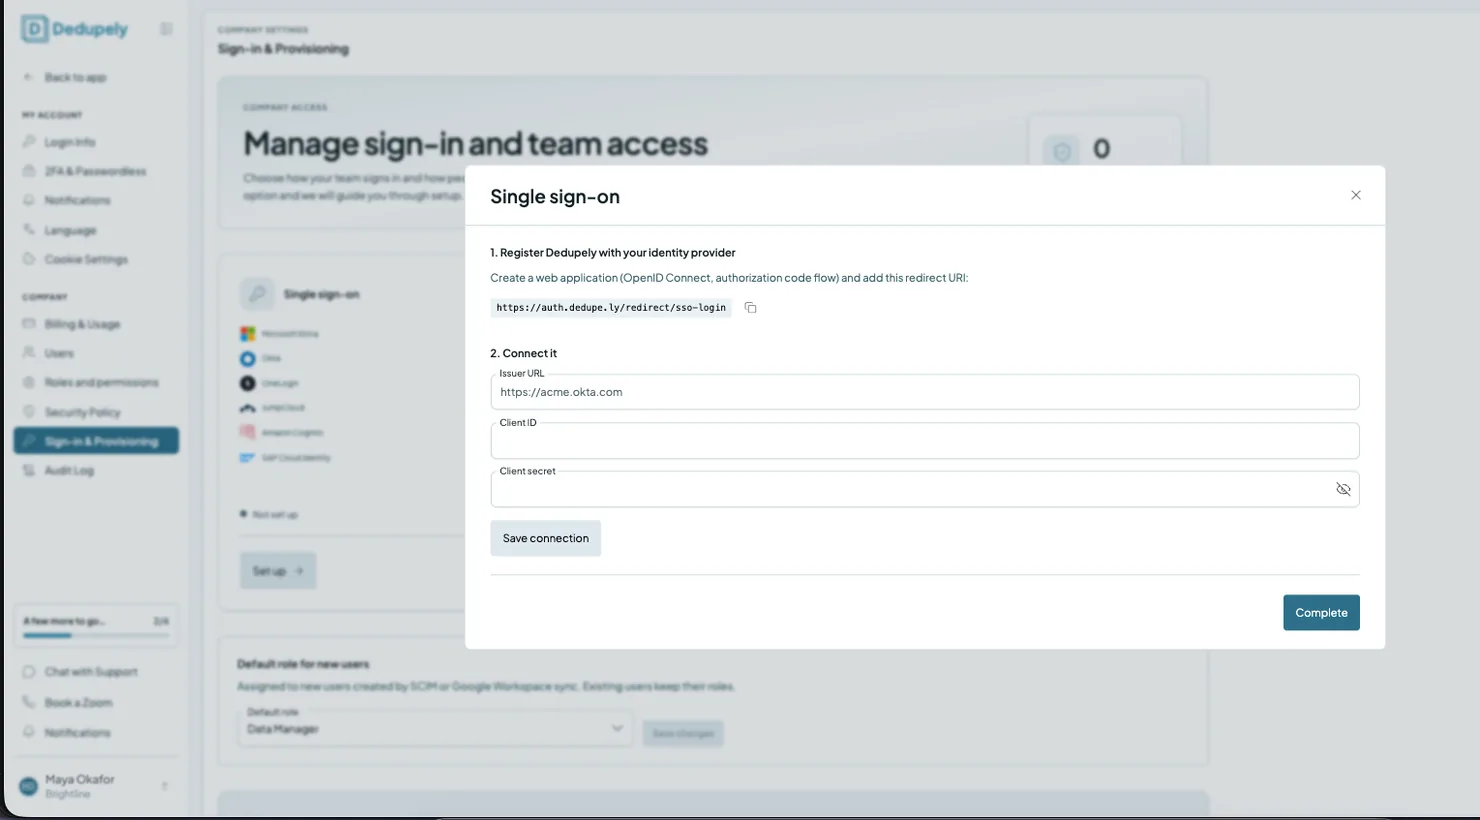
- Registra Dedupely en tu proveedor de identidad: crea una aplicación web (OpenID Connect, flujo de código de autorización) y añade este URI de redirección: https://auth.dedupe.ly/redirect/sso-login. Usa el botón de copiar que hay junto a él.
- Conectar: introduzca el URL del emisor (por ejemplo, https://acme.okta.com), la ID de cliente y el Secreto de cliente desde tu proveedor de identidad y haz clic en Guardar conexión.
- Haz clic en Completado.
- Verifique sus dominios. Confirme los dominios de su empresa con un registro DNS.
- Elige cómo se mantienen sincronizados los miembros. Use SCIM o la sincronización de Google Workspace para mantener actualizada la lista de su equipo, o siga añadiendo personas a mano en Usuarios.
Cómo configurar el aprovisionamiento de usuarios (SCIM)
- En la Aprovisionamiento de usuarios (SCIM) tarjeta, haz clic Configurar.
- Siga los pasos para conectar su proveedor de identidad.
Una vez activado, tu proveedor de identidad añade, actualiza, desactiva y elimina personas en Dedupely a medida que se incorporan, cambian o se van. Si usas Google Workspace, puedes sincronizar a tus miembros desde Sincronización de directorio & aprovisionamiento en el Usuarios página en su lugar.
Rol predeterminado para nuevos usuarios
Elija el rol que reciben las personas cuando la sincronización de SCIM o Google Workspace las crea en Dedupely. Seleccione un Rol predeterminado y haz clic en Save changes. Los usuarios existentes conservan sus roles. Puede cambiar los roles de cualquier persona más adelante en Usuarios.
Qué pasa después
- Su equipo inicia sesión a través de su proveedor de identidad una vez configurado el inicio de sesión único.
- Personas que se incorporan o salen de su empresa se añaden a Dedupely o se eliminan automáticamente, si usa SCIM o la sincronización con Google Workspace.
- Los nuevos usuarios reciben el rol predeterminado. Puedes asignarles otros roles en cualquier momento. Consulta Roles y Permisos.
Solución de problemas
No veo Inicio de sesión y aprovisionamiento. Necesita acceso a Política de seguridad e inicio de sesión. Pida a alguien que gestione los roles de su cuenta.
Mi dominio aún no está verificado. Los cambios de DNS pueden tardar en propagarse. Compruebe que el registro DNS coincide exactamente y vuelva a intentarlo más tarde.
Un compañero nuevo recibió un acceso incorrecto. Revisa Rol predeterminado para nuevos usuarios, y cambia sus roles en Usuarios.
Preguntas frecuentes sobre inicio de sesión único y aprovisionamiento
- ¿Qué planes incluyen el inicio de sesión único y SCIM? Todos los planes de pago, mensuales o anuales.
- ¿Qué proveedores de identidad puedo usar? Consulta la tabla de arriba. Microsoft Entra, Google Workspace y Okta están entre ellos.
- ¿Qué necesito de mi proveedor de identidad? Una aplicación web configurada para OpenID Connect con el flujo de código de autorización, con el URI de redirección de Dedupely, la Issuer URL, el Client ID y el Client secret.
- ¿Puedo exigir el inicio de sesión único? Sí. Una vez configurado, puede exigir que su equipo inicie sesión a través de su proveedor de identidad.
- ¿Por qué necesito verificar mi dominio? Demuestra que su empresa es propietaria del dominio de correo con el que inicia sesión su equipo.
- ¿Qué rol reciben las personas añadidas mediante SCIM? El rol predeterminado que elija. Los usuarios existentes conservan sus roles.
- ¿SCIM elimina a las personas que dejan la empresa? Sí. Tu proveedor de identidad los desactiva y los elimina en Dedupely cuando dejan la empresa.
A continuación
Registro de cambios
-
Inicio de sesión único y aprovisionamiento de usuarios
Su equipo puede iniciar sesión con su proveedor de identidad mediante OpenID Connect, y la sincronización con SCIM o Google Workspace añade, actualiza y elimina personas en Dedupely a medida que se incorporan o salen.
¿Sigues atascado?
Nuestro equipo ayuda en todos los planes y durante la prueba gratuita, por chat, correo o Zoom.
- ¿Necesitas ayuda? Habla con soporte
- ¿Dudas sobre los planes? Agenda un Zoom con ventas
- ¿Estás leyendo esto con un modelo? Lee esta página en Markdown
- ¿Quieres darle todo el sitio? Leer llms.txt




 O regístrate con Google

 HubSpot Marketplace