 Dedupely Intelligence

Politique de sécurité
Protégez votre espace Dedupely avec des règles de mot de passe, l'authentification à deux facteurs, l'expiration des sessions et une liste blanche d'IP.


La Politique de sécurité définit comment chacun se connecte à l'espace de travail : robustesse et expiration des mots de passe, double authentification obligatoire (2FA), déconnexion automatique après inactivité, et adresses IP autorisées à se connecter.
Plusieurs CRM connectés ? Chaque CRM connecté a sa propre Security Policy, configurez-la donc dans chacun. Voir Plusieurs CRM dans un compte Dedupely.
Comment ouvrir Security Policy
- Cliquez sur l'icône de votre profil en haut à droite et sélectionnez Company Settings.
- Sélectionnez Politique de sécurité dans le menu de gauche.
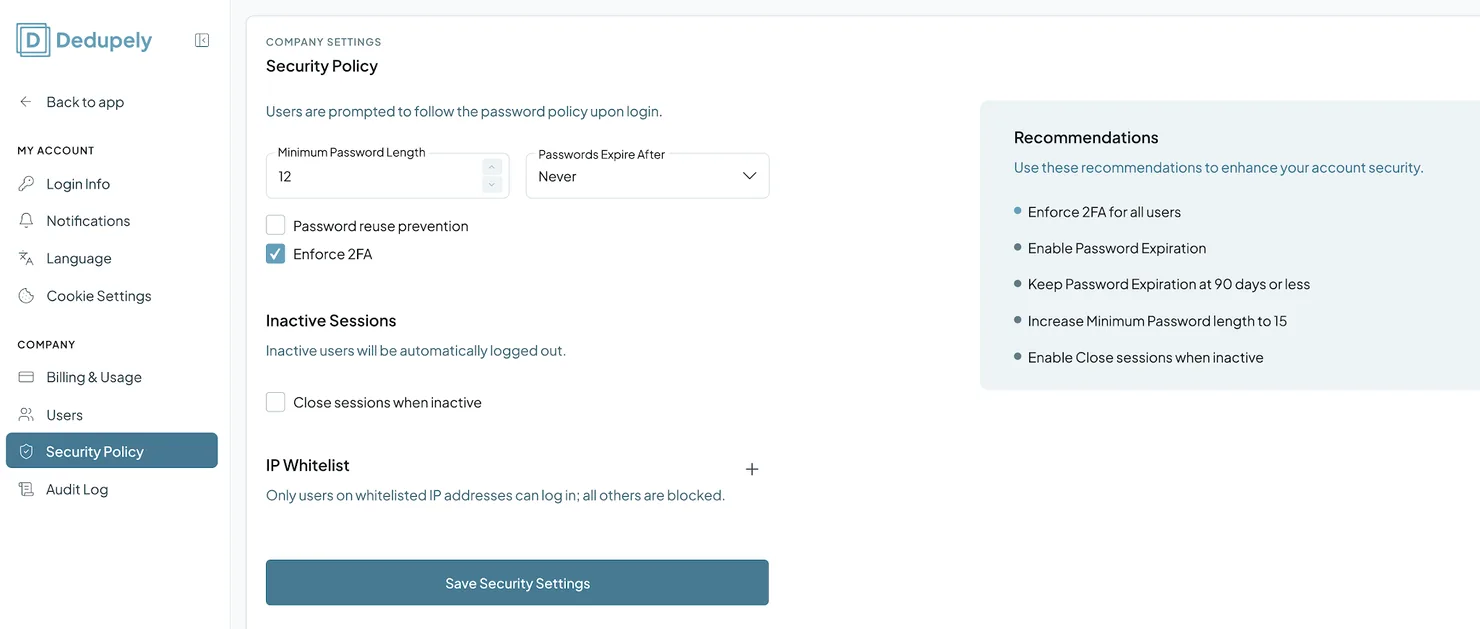
Réglages par défaut
- Longueur minimale du mot de passe : 12 caractères.
- Expiration des mots de passe : Jamais.
- 2FA : optionnel, sauf si vous la rendez obligatoire.
Réglages modifiables
Mots de passe et authentification
Ajouté
- Longueur minimale du mot de passe : le mot de passe le plus court que les utilisateurs peuvent choisir.
- Passwords Expire After : faites expirer les mots de passe tous les 30, 60, 90 ou 180 jours, ou Never.
- Prévention de la réutilisation des mots de passe : empêchez les utilisateurs de réutiliser un nombre défini de leurs anciens mots de passe.
- Enforce 2FA : exigez l'authentification à deux facteurs à chaque connexion.
Méthodes à deux facteurs autorisées
Ajouté
Choisissez les méthodes 2FA que vos collaborateurs peuvent configurer : Application d'authentification, Clés de sécurité et Code par e-mail. Si vous désactivez une méthode utilisée par un utilisateur, celui-ci confirme son identité avec une méthode dont il dispose à sa prochaine connexion, puis configure une méthode autorisée, pour que personne ne soit bloqué. Voir Authentification à deux facteurs et clés d'accès.
Sessions inactives
- Close Sessions When Inactive : déconnectent automatiquement les utilisateurs après une période d'inactivité, pour que les écrans laissés sans surveillance restent protégés.
Liste blanche d'IP
- Liste blanche d'IP : n'autorise les connexions que depuis certaines adresses IP fixes.
Score de sécurité des connexions
Ajouté
Le Score de sécurité des connexions le panneau note vos paramètres sur 100. Il vérifie cinq protections : imposer la 2FA à tous les utilisateurs, activer l'expiration des mots de passe, une expiration à 90 jours maximum, des mots de passe d'au moins 12 caractères et la fermeture des sessions inactives. Survolez ou sélectionnez un élément pour trouver son paramètre. Cliquez sur Enregistrer les paramètres de sécurité après tout changement.
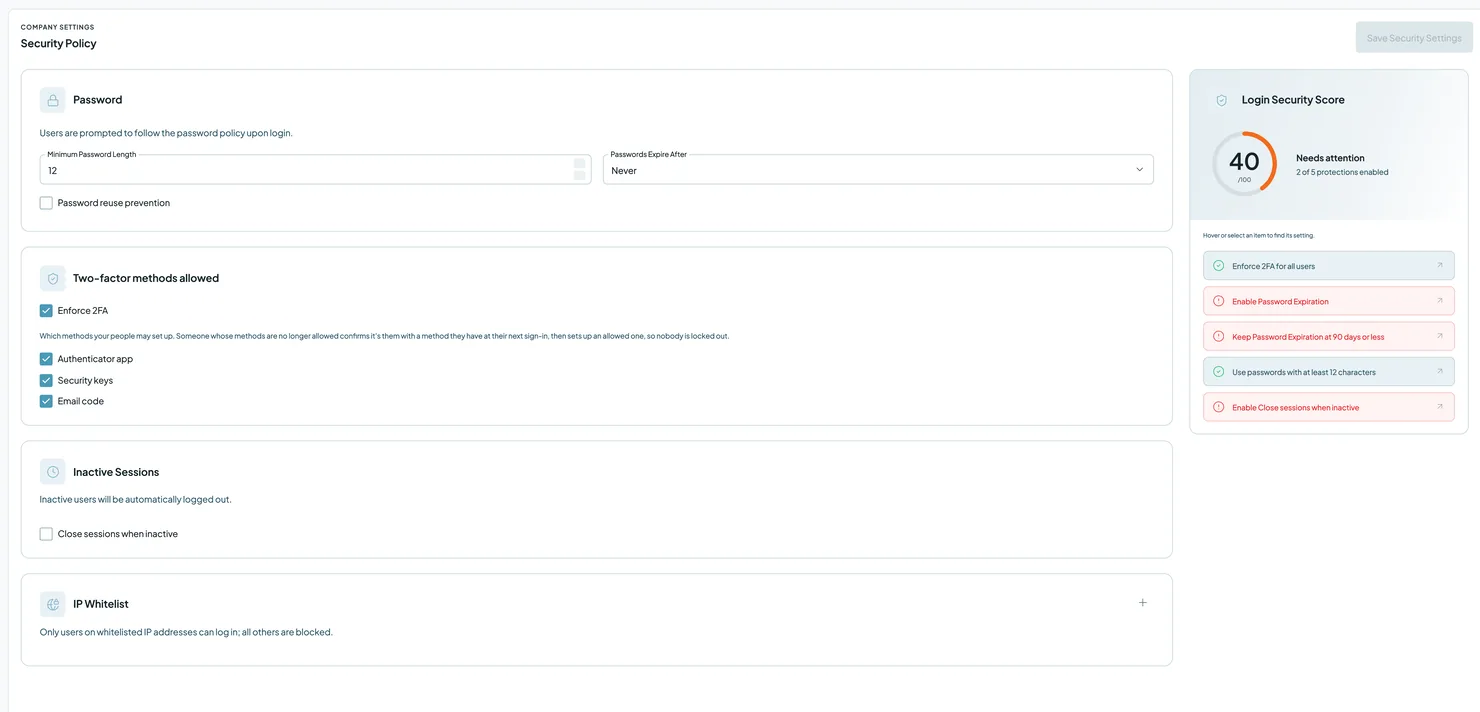
Réglages recommandés
- Imposez la 2FA à tous les utilisateurs.
- Activez l'expiration des mots de passe, à 90 jours ou moins.
- Passez la longueur minimale du mot de passe à 15.
- Activez Close Sessions When Inactive.
Et ensuite
- Votre politique s'applique à tous dans votre espace de travail, quel que soit leur rôle.
- Si vous imposez la 2FA, chaque personne la configure à sa prochaine connexion, avec l'une des méthodes que vous autorisez. Les personnes que vous invitez la configurent avant de rejoindre l'espace.
Dépannage
Je n'arrive pas à ouvrir Security Policy. Vous avez besoin d'un accès à la Politique de sécurité et à la connexion. Demandez à la personne qui gère les rôles de votre compte.
Un collègue ne peut plus se connecter depuis que j'ai ajouté une liste blanche d'IP. La personne se connecte sans doute depuis une adresse IP absente de la liste. Ajoutez son adresse IP fixe, ou demandez-lui de se connecter depuis un réseau autorisé.
Un coéquipier est souvent déconnecté. Close Sessions When Inactive déconnecte les personnes après une période d'inactivité. Ajustez-le s'il est trop court pour votre équipe.
FAQ sur Security Policy
- Qui peut modifier la Security Policy ? Toute personne disposant de Lecture et modification sur Politique de sécurité et connexion, comme les Administrateurs.
- La 2FA est-elle obligatoire ? Non par défaut. Vous pouvez le rendre obligatoire via Imposer la 2FA, puis choisissez les méthodes autorisées.
- Ces réglages s'appliquent-ils aussi aux Admins ? Oui. Ils s'appliquent à tout le monde dans l'espace de travail.
- Où activer la 2FA pour mon propre compte ? Dans My Account → 2FA et sans mot de passe. Voir Authentification à deux facteurs et clés d'accès.
- Mon équipe peut-elle se connecter par authentification unique ? Oui, sur chaque offre payante. Voir Authentification unique (SSO) et provisioning.
À suivre
Journal des modifications
-
D'autres méthodes 2FA et la connexion par clés d'accès
L'authentification à deux facteurs fonctionne désormais avec une application d'authentification, des clés de sécurité, un code par e-mail ou des codes de secours, et une clé d'accès vous connecte sans mot de passe. Votre Politique de sécurité définit les méthodes 2FA autorisées.
-
Score de sécurité des connexions
La page Politique de sécurité note vos paramètres de connexion sur 100 et indique les protections à activer.
-
Expiration du mot de passe
Quand votre entreprise définit une expiration de mot de passe, les utilisateurs dont le mot de passe est plus ancien que ce délai sont invités à le réinitialiser.
Toujours bloqué ?
Notre équipe aide sur chaque offre et pendant l'essai gratuit, par chat, e-mail ou Zoom.
- Besoin d'aide ? Contacter le support
- Des questions sur les offres ? Réserver un Zoom avec un commercial
- Vous lisez ceci avec un modèle ? Lire cette page en Markdown
- Vous lui donnez tout le site ? Lire llms.txt




 Ou inscrivez-vous avec Google
 Utilisateur HubSpot