 Dedupely Intelligence

Política de seguridad
Protege tu espacio de Dedupely con reglas de contraseña, autenticación en dos pasos, cierre de sesiones por inactividad y lista blanca de IPs.


La Política de seguridad define cómo inician sesión todos los usuarios del espacio de trabajo: fortaleza y caducidad de la contraseña, autenticación en dos pasos (2FA) obligatoria, cierre de sesión automático tras inactividad y qué direcciones IP pueden iniciar sesión.
¿Varios CRM conectados? Cada CRM conectado tiene su propia Security Policy, así que configúrala en cada uno. Consulta Varios CRM en una cuenta de Dedupely.
Cómo abrir Security Policy
- Haz clic en el icono de tu perfil arriba a la derecha y selecciona Company Settings.
- Selecciona Política de seguridad en el menú de la izquierda.
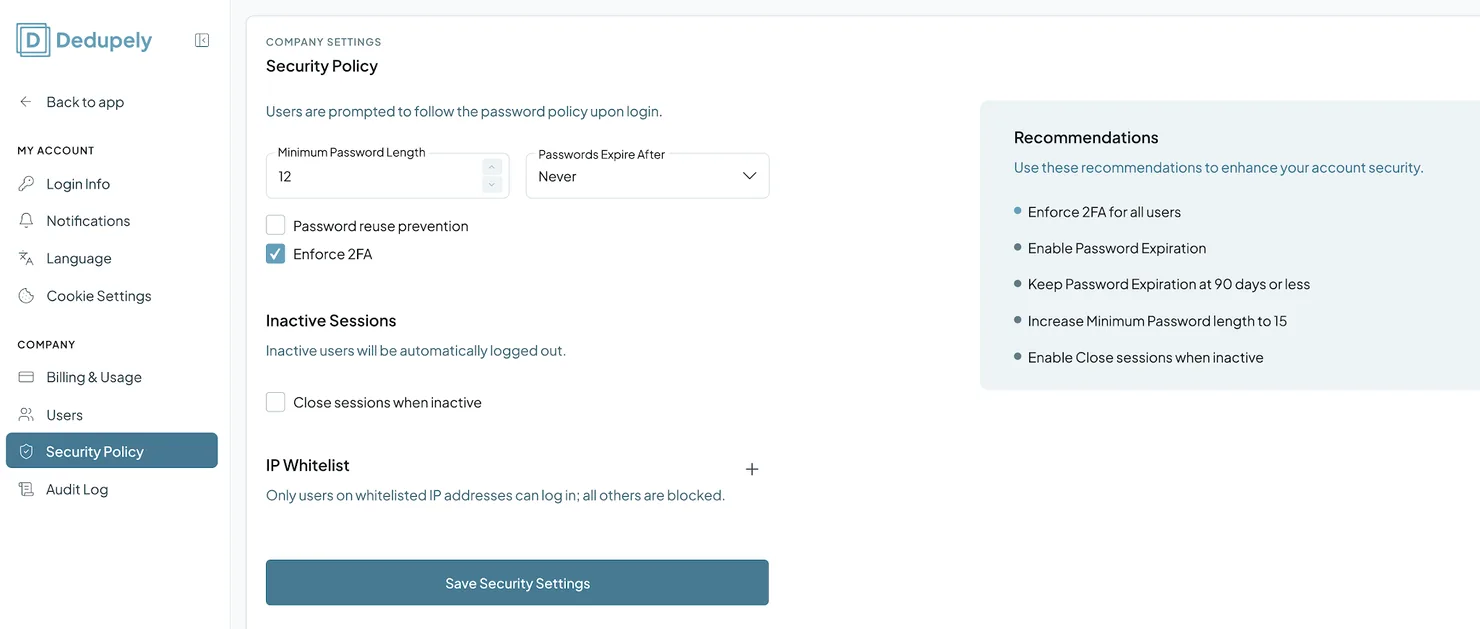
Ajustes predeterminados
- Longitud mínima de la contraseña: 12 caracteres.
- Caducidad de contraseñas: Nunca.
- 2FA: opcional, a menos que lo haga obligatorio.
Ajustes que puedes cambiar
Contraseñas y autenticación
Añadido
- Longitud mínima de la contraseña: la contraseña más corta que pueden usar los usuarios.
- Passwords Expire After: haz que las contraseñas caduquen cada 30, 60, 90 o 180 días, o Never.
- Prevención de reutilización de contraseñas: impide que los usuarios reutilicen un número fijo de sus contraseñas anteriores.
- Enforce 2FA: exige la autenticación en dos pasos en cada inicio de sesión.
Métodos de doble factor permitidos
Añadido
Elija qué métodos de 2FA puede configurar su equipo: Aplicación de autenticación, Llaves de seguridad y Código por correo electrónico. Si deja de permitir un método que alguien usa, esa persona confirmará su identidad con un método que tenga en su próximo inicio de sesión y después configurará uno permitido, para que nadie quede bloqueado. Consulte Autenticación de Dos Factores y Claves de Acceso.
Sesiones inactivas
- Close Sessions When Inactive: cierra la sesión de los usuarios automáticamente tras un periodo de inactividad, para que las pantallas desatendidas sigan protegidas.
Lista blanca de IPs
- Lista blanca de IPs: solo permite iniciar sesión desde direcciones IP estáticas concretas.
Puntuación de seguridad del inicio de sesión
Añadido
El Puntuación de seguridad del inicio de sesión el panel valora su configuración sobre 100. Comprueba cinco protecciones: exigir 2FA a todos los usuarios, caducidad de contraseñas activada, caducidad de contraseñas de 90 días o menos, contraseñas de al menos 12 caracteres y cierre de sesiones inactivas. Pase el cursor sobre un elemento o selecciónelo para encontrar su configuración. Haga clic en Guardar ajustes de seguridad después de cualquier cambio.
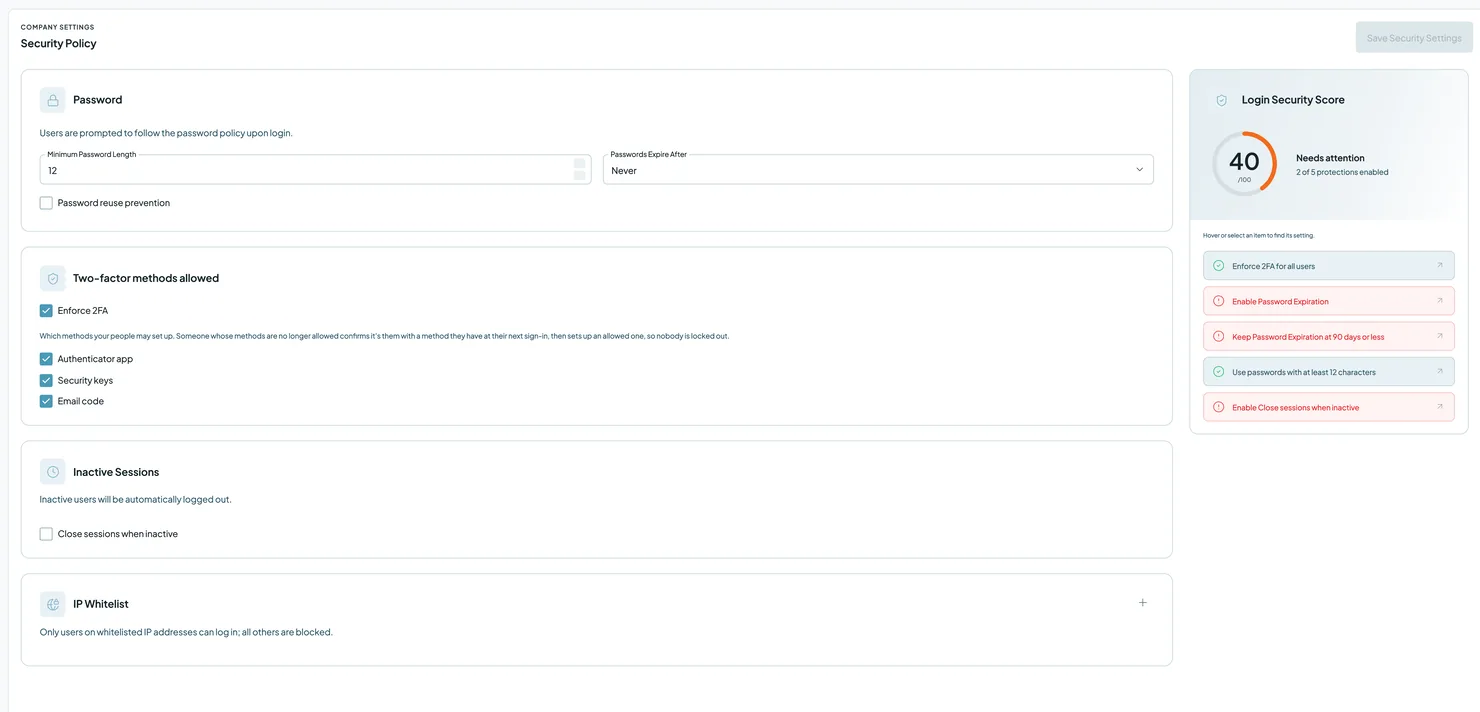
Ajustes recomendados
- Exige 2FA a todos los usuarios.
- Activa la caducidad de contraseñas, a 90 días o menos.
- Sube la longitud mínima de la contraseña a 15.
- Activa Close Sessions When Inactive.
Qué pasa después
- Tu política se aplica a todos en su espacio de trabajo, sea cual sea su función.
- Si exiges 2FA, las personas la configuran en su próximo inicio de sesión, con uno de los métodos que usted permita. Las personas que invite la configuran antes de unirse.
Solución de problemas
No puedo abrir Security Policy. Necesita acceso a Política de seguridad e inicio de sesión. Pida a alguien que gestione los roles de su cuenta.
Un compañero no puede iniciar sesión desde que añadí una lista blanca de IP. Probablemente inicia sesión desde una dirección IP que no está en la lista. Añade su IP estática o pídele que inicie sesión desde una red permitida.
Un compañero pierde la sesión a menudo. Close Sessions When Inactive cierra la sesión de las personas tras un periodo de inactividad. Ajústalo si es demasiado corto para tu equipo.
Preguntas frecuentes sobre Security Policy
- ¿Quién puede cambiar la Security Policy? Cualquiera con permisos de Lectura y modificación en Política de seguridad e inicio de sesión, como los administradores.
- ¿Es obligatorio el 2FA? No por defecto. Puedes hacerlo obligatorio con Exigir 2FA, y elige qué métodos se permiten.
- ¿Estos ajustes se aplican también a los Admins? Sí. Se aplican a todos en el espacio de trabajo.
- ¿Dónde activo la 2FA de mi propia cuenta? En My Account → 2FA y sin contraseña. Consulta Autenticación de Dos Factores y Claves de Acceso.
- ¿Puede mi equipo iniciar sesión con single sign-on? Sí, en todos los planes de pago. Consulta Inicio de sesión único y aprovisionamiento.
A continuación
Registro de cambios
-
Más métodos 2FA e inicio de sesión con passkeys
La autenticación de dos factores ahora funciona con una aplicación de autenticación, claves de seguridad, un código por correo electrónico o códigos de respaldo, y un passkey le permite iniciar sesión sin contraseña. Su Política de seguridad elige qué métodos 2FA están permitidos.
-
Puntuación de seguridad del inicio de sesión
La página de Política de seguridad puntúa su configuración de inicio de sesión sobre 100 y muestra qué protecciones activar.
-
Expiración de contraseña
Cuando tu compañía establece una expiración de contraseña, los usuarios con contraseñas caducadas son enviados a restablecerlas.
¿Sigues atascado?
Nuestro equipo ayuda en todos los planes y durante la prueba gratuita, por chat, correo o Zoom.
- ¿Necesitas ayuda? Habla con soporte
- ¿Dudas sobre los planes? Agenda un Zoom con ventas
- ¿Estás leyendo esto con un modelo? Lee esta página en Markdown
- ¿Quieres darle todo el sitio? Leer llms.txt




 O regístrate con Google
 Usuario de HubSpot