


TL;DR
- La gobernanza de datos de Salesforce define estándares, propietarios y reglas que mantienen confiables los datos de la organización.
- Empieza por entender tus duplicados, de dónde vienen y qué los hace duplicados.
- Un plan de gobierno cubre estándares, propiedad, puntos de entrada, duplicados, monitoreo y gestión del cambio.
- Sea quien sea responsable de gobernanza, designa a una persona que toma la decisión final en cada área de política.
- Dedupely identifica y fusiona duplicados de Salesforce según los criterios de tu equipo y reglas sobre qué valores prevalecen.
La gobernanza de datos de Salesforce es el conjunto de estándares, propietarios y controles que mantienen sus datos confiables y útiles. En la práctica, su equipo se pone de acuerdo sobre qué es un buen registro, quién es responsable de cada parte y qué ocurre cuando los registros incumplen las reglas. Los duplicados son una parte, la primera en la que yo me enfoco. El resto cubre estándares, acceso, puntos de entrada, supervisión y cambios. En este artículo encontrará un marco de seis áreas, una tabla de roles y una plantilla de política que puede adaptar.
La gobernanza de datos es "el enfoque estructurado para gestionar datos de forma que sigan siendo confiables, seguros, utilizables y conformes", según Salesforce Definición de Trailhead. La administración de datos pone la gobernanza en práctica: los administradores supervisan la calidad de los datos, investigan problemas y coordinan soluciones.
Comienza con los duplicados que ya tienes
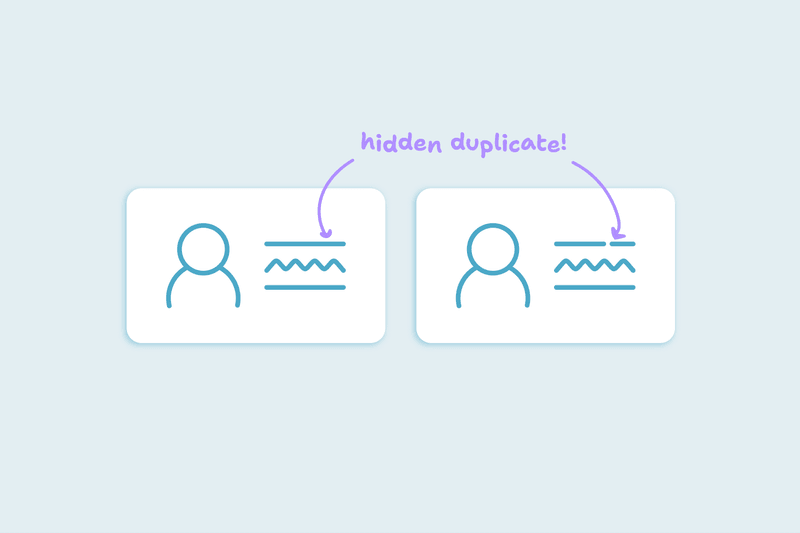
La primera regla que doy a cualquier equipo es comprender sus duplicados antes de escribir una política. Significa tres cosas: cuántos hay, de dónde vienen, y qué hace que dos registros sean un duplicado en tu organización.
Cuenta los duplicados por objeto, empezando por Accounts, Contacts y Leads. Luego rastrea cada lote. Quién creó los registros, cuándo y la fuente del Lead suelen apuntar a la importación, formulario o integración detrás de ellos.
Define un duplicado para cada objeto. Dos contactos con el mismo correo son casi siempre una persona. Dos cuentas que comparten dominio pueden ser una empresa o una matriz y su filial.
El 21% de los equipos dijo que formularios web, hojas de cálculo cargadas y listas de eventos dividen contactos en registros duplicados.
Lo que encuentres define el resto del marco. Un equipo cuyos duplicados vienen de listas de eventos necesita primero estándares de importación. Un equipo cuyos duplicados vienen de una integración necesita a alguien que sea propietario de esa integración.
Las seis áreas de un marco de gobernanza de datos de Salesforce
La mayoría de los planes de gobernanza que he visto cubren las mismas seis áreas. La gestión de duplicados es una de ellas, y depende de las otras cinco.
1. Estándares de datos
Los estándares describen un buen registro: qué campos son obligatorios, qué formatos se aplican y cómo se nombran las cosas. Acuerda valores de país y estado, formatos de teléfono, y si los nombres de empresa mantienen terminaciones como "Inc."
En Salesforce, reglas de validación comprueba que los datos cumplan tus estándares. El registro no se guarda hasta que se corrijan. De Salesforce blog propio también sugiere listas desplegables, respaldadas por reglas de validación, para mantener valores consistentes.
2. Propiedad y acceso
Decide quién puede crear, editar, eliminar y fusionar registros en cada objeto. La fusión elimina registros, así que en Salesforce necesita permiso de Eliminar en ese objeto.
Seguridad a nivel de campo Te permite especificar si los usuarios pueden ver o editar cada campo. Úsalo para proteger los campos en los que dependen tus reportes y enrutamiento, como propietario de cuenta.
3. Puntos de entrada
Mapea todas las formas en que los registros entran en la organización: formularios, importaciones, integraciones, trabajos de API y personas escribiéndolos. Para cada una, nombra un propietario y el identificador en el que debe coincidir, como el correo electrónico para los contactos.
Salesforce reglas de duplicados también se aplica a herramientas de importación de datos y la API. Allí, no se muestra alerta y un registro coincidente no se puede guardar, así que los propietarios de integraciones necesitan saber cuándo se rechaza un guardado.
Algunos procesos omiten completamente las reglas de duplicados. Incluyen Quick Create, Undelete, Einstein Activity Capture y conversión de leads cuando Use Apex Lead Convert no está habilitado.
4. Gestión de duplicados.
Esta política cubre duplicados existentes o que se cuelan. Define qué es un duplicado por objeto y qué reglas de coincidencia y duplicado están activas. Cada regla alerta, bloquea o solo reporta.
También indica qué objeto se limpia primero y qué registro sobrevive. Especifica qué valor prevalece en campos clave y qué coincidencias requieren Manual Review.
Excluye valores de marcador, como test@test.com o un teléfono compartido, de todas las coincidencias.
Explico cómo funcionan las herramientas nativas de duplicados de Salesforce y dónde encuentran sus límites en nuestro Guía de gestión de duplicados en Salesforce.
5. Monitoreo e informes.
Trailhead de Salesforce enumera informes y paneles, historial de campos y registros de auditoría, perfiles de datos automatizados y alertas de Flow como formas de monitorear la calidad de datos.
Seguimiento del historial de campos cubre hasta 20 campos por objeto y conserva cambios hasta 18 meses. Historial de auditoría de campos mantiene historial para hasta 200 campos hasta que lo borres, con una licencia Shield o Field Audit Trail adicional.
Elige algunas métricas y revísalas en un calendario fijo. Duplicados nuevos por mes por fuente, integridad de campos requeridos y fusiones realizadas son un buen punto de partida.
6. Gestión de cambios
Muchos de los problemas de datos que veo comienzan con un cambio: un nuevo formulario, una nueva integración, un campo sin dueño. Decide quién aprueba nuevos campos, nuevas integraciones e importaciones grandes, y mantén un registro breve de qué cambió y por qué.
De Salesforce Orientación Well-Architected se refiere a un Salesforce Center of Excellence para este tipo de trabajo de gobernanza.
Quién debe ser responsable de la gobernanza de datos en Salesforce.
La responsabilidad depende del tamaño de tu equipo y cuántos sistemas escriben en Salesforce. Estas son las opciones más comunes, cada una con un equilibrio:
- Admin de Salesforce: conoce la organización y crea reglas y permisos. La gobernanza compite con todas las demás solicitudes de administrador, y las definiciones de negocio aún necesitan aporte de ventas y marketing.
- RevOps o Sales Ops: controla informes y procesos entre equipos, así que ve primero el coste de datos deficientes. Los cambios en reglas y permisos aún pasan por un administrador.
- Responsable de datos: una función enfocada en monitorear la calidad de datos, investigar problemas y coordinar soluciones. Es un rol más a financiar, que equipos más pequeños pueden no tener.
- Un pequeño equipo multidisciplinario: Trailhead sugiere un "equipo ligero de gobernanza de datos y administración" de partes interesadas de negocio y tecnología. Las decisiones pueden ralentizarse cuando ninguna sola persona toma la decisión final.
De Salesforce blog administrativo también considera la gestión de datos «responsabilidad de todos». Sin importar quién establece las políticas, cada usuario que ingresa datos participa en ella.
Sea cual sea el modelo, designa a una persona que tome la decisión final en cada área de política.
Funciones y responsabilidades de gobernanza de datos en Salesforce
| Rol | Responsabilidades | Decide |
|---|---|---|
| Propietario de la gobernanza (administrador, RevOps, steward o grupo) | Redacta y actualiza las políticas; revisa las medidas regularmente | Estándares, excepciones, prioridades |
| Administrador de Salesforce | Crea reglas de validación, reglas de coincidencia y duplicados, seguridad a nivel de campo e informes | Cómo se configura cada política en Salesforce |
| Responsable de datos | Supervisa la calidad de los datos, investiga problemas, coordina soluciones. | Cuáles coincidencias se fusionan y cuáles pasan a revisión |
| Propietarios de objetos, como ventas para Cuentas o marketing para Leads. | Define un registro bueno y un duplicado para su objeto | Definiciones y qué valor gana en campos clave |
| Propietarios de integraciones | Toma propiedad de cada herramienta que escribe en Salesforce | Campo de identificador clave y qué ocurre al rechazar un guardado |
| Todos los que ingresan datos | Sigue los estándares e informa problemas | Ninguno solo; plantean problemas |
Plantilla de gobernanza de datos de Salesforce.
Usa esto como punto de partida para tu propia política. Reemplaza los ejemplos con los objetos, campos y propietarios de tu organización.
| Área de política | Qué definir | Ejemplo |
|---|---|---|
| Estándares de datos | Campos obligatorios, formatos, nombres | Cada cuenta tiene un país de facturación de la lista. Los números de teléfono incluyen el código de país. |
| Propiedad y acceso | Quién crea, edita, elimina y combina cada objeto; qué campos puede editar cada perfil | Solo el administrador y el gestor de datos fusionan cuentas. Los representantes no pueden editar el campo de propietario. |
| Puntos de entrada | Cada fuente, su dueño y su campo identificador clave | Las importaciones de listas de eventos coinciden por email. Marketing ops es responsable de ellas. |
| Gestión de duplicados | Definición de duplicado por objeto; acciones de regla; qué registro sobrevive; qué valor prevalece; qué siempre se revisa | Los contactos con el mismo correo electrónico son duplicados. El registro más antiguo sobrevive. Las cuentas de diferentes países siempre van a revisión. |
| Supervisión e informes | Métricas, reportes y cronograma de revisión | Nuevos duplicados por fuente, revisados el primer lunes de cada mes. |
| Gestión del cambio | Aprobaciones para nuevos campos, integraciones e importaciones grandes; registro de cambios | Las nuevas integraciones requieren aprobación del propietario de gobernanza y una prueba en sandbox. |
Cómo Dedupely implementa tu política de duplicados
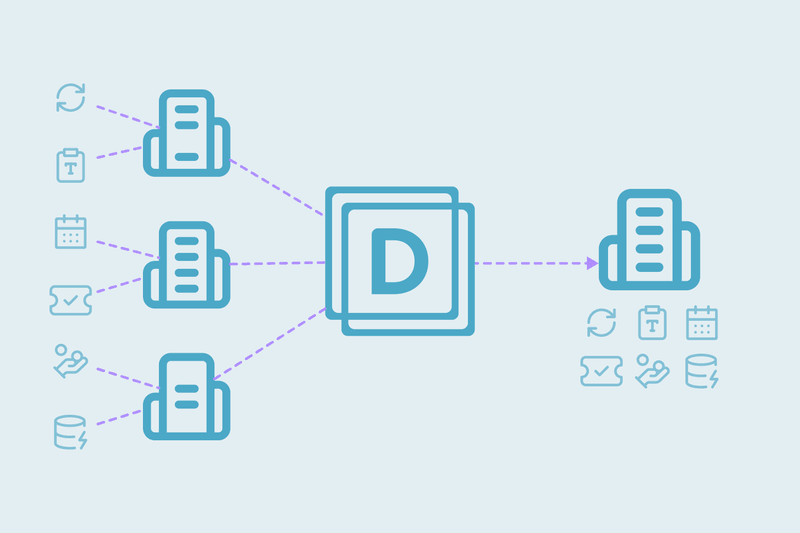
En Dedupely, puedes crear búsquedas de duplicados para Cuentas, Contactos, Leads y Objetos Personalizados de Salesforce que sigan tu propia definición de duplicado. Estableces reglas para qué valor gana, rechazas coincidencias falsas, envías conjuntos dudosos a revisión y fusionas duplicados nuevos automáticamente. Cada fusión se registra con sus valores originales, para que tu seguimiento tenga un historial completo que verificar (consulta nuestro Plan de 3 fases).
Encuentra tus duplicados de Salesforce antes de escribir tu política
Comienza tu plan de gobernanza con tus duplicados.
Un plan de gobernanza de datos de Salesforce cubre seis áreas: desde estándares de datos hasta gestión de cambios. Cada una necesita una persona que tome la decisión final. Tus duplicados existentes son un buen punto de partida, porque muestran cuál necesita atención primero.
Una plantilla con tus objetos y propietarios convierte esas decisiones en una política que tu equipo puede seguir. Revisada según un calendario y actualizada cuando algo cambia, mantiene los datos de tu organización confiables a medida que llegan nuevos formularios, importaciones e integraciones.
Preguntas frecuentes
¿Qué es la gobernanza de datos en Salesforce?
La gobernanza de datos de Salesforce es el conjunto de estándares, roles y controles que mantienen tus datos confiables, seguros y conformes. Abarca estándares, acceso, puntos de entrada, duplicados, monitoreo y aprobación de cambios. La gestión de datos es el trabajo diario que lo implementa.
¿Cuáles son las mejores prácticas de gobierno de datos de Salesforce?
Comienza por entender tus duplicados existentes: cuántos hay, de dónde vienen y qué los define. Luego establece estándares de datos, reforzados con reglas de validación y listas desplegables. Mapea cada punto de entrada y asigna un propietario a cada uno. Decide qué registro sobrevive a una fusión, revisa algunas medidas según un cronograma, y aprueba nuevos campos e integraciones antes de que se activen.
¿Quién debe ser responsable de la gobernanza de datos en Salesforce?
Depende del tamaño del equipo y de cuántos sistemas escriben en Salesforce. Los propietarios comunes son el admin de Salesforce, RevOps o Sales Ops, un responsable de datos o un pequeño grupo multidisciplinario. Cada uno tiene inconvenientes, como el tiempo limitado de un admin o las decisiones más lentas de un grupo. Sea cual sea el modelo, designe a una persona que tome la decisión final en cada área de política.
¿Cuáles son los roles y responsabilidades en la gobernanza de datos de Salesforce?
Un dueño de gobernanza escribe las políticas. El admin de Salesforce construye reglas de validación, duplicados y acceso. Un gestor de datos supervisa la calidad. Los dueños de objetos definen buenos registros y duplicados para su objeto, e integradores manejan cada herramienta de escritura. Todos siguen los estándares.
¿Qué debe incluir una plantilla de gobernanza de datos de Salesforce?
Una plantilla debe cubrir seis áreas: estándares de datos, propiedad y acceso, puntos de entrada, gestión de duplicados, monitorización e informes, y gestión de cambios. Para cada área define qué, quién es propietario y da un ejemplo. Por ejemplo: "contactos con el mismo email son duplicados" o "las importaciones de listas de eventos cotejan por email".

 O regístrate con Google


 HubSpot Marketplace












